Dans cet article
- 1. Pourquoi la cartographie des risques est la pierre angulaire du dispositif
- 2. Étapes 1 et 2 : cadrer la démarche et identifier les risques
- 3. Étapes 3 et 4 : coter les risques et évaluer la maîtrise
- 4. Étapes 5 et 6 : hiérarchiser les risques et bâtir le plan d'action
- 5. Étape 7 : suivre, mettre à jour et faire vivre la cartographie
- Conclusion : faire de la cartographie des risques un outil de pilotage
- Questions fréquentes
Quels sont les dix événements qui pourraient empêcher votre entreprise d'atteindre ses objectifs cette année ? Si votre comité de direction donne dix réponses différentes, vous avez besoin d'une cartographie des risques. Cet outil recense, évalue et hiérarchise les risques de l'organisation pour que la direction concentre ses efforts là où l'enjeu est réel. Bien menée, elle devient le langage commun du conseil, de la direction générale et des opérationnels.
Pourtant, beaucoup de cartographies restent des documents produits pour un auditeur, un bailleur de fonds ou une banque partenaire, puis oubliés. Nous vous proposons ici la méthode en sept étapes que nous appliquons chez Hodemia Consulting, inspirée des référentiels internationaux et de nos missions en Europe, dans le Golfe et en Algérie, avec un objectif simple : une cartographie utile, vivante et réellement utilisée pour décider.
1. Pourquoi la cartographie des risques est la pierre angulaire du dispositif
Un outil de décision avant d'être un livrable
La cartographie est au cœur de la gestion des risques entreprise : sans elle, il est impossible de fixer une appétence au risque, d'orienter le contrôle interne ou de construire un plan d'audit fondé sur les risques. Elle permet aussi d'allouer des ressources limitées de façon rationnelle, en évitant de surinvestir sur des risques mineurs et de laisser sans surveillance des expositions majeures.
Des attentes croissantes en Algérie
Les banques et établissements financiers doivent disposer d'un contrôle interne et de systèmes de mesure et de surveillance des risques conformes au règlement de la Banque d'Algérie n° 11-08 du 28 novembre 2011. En matière de lutte anti-blanchiment, la loi n° 25-10 du 24 juillet 2025 impose une évaluation nationale et sectorielle des risques partagée avec les assujettis, qui doivent à leur tour évaluer leurs propres risques. Au-delà du secteur financier, banques prêteuses, investisseurs étrangers et grands donneurs d'ordre demandent de plus en plus souvent à voir la cartographie d'une entreprise avant de s'engager.
Des référentiels reconnus
Deux référentiels structurent la démarche : la norme ISO 31000 (version 2018), qui décrit un processus d'identification, d'analyse, d'évaluation et de traitement des risques, et le cadre COSO ERM (version 2017), qui relie les risques à la stratégie et à la performance. La méthode qui suit en reprend l'esprit, sous une forme opérationnelle.
2. Étapes 1 et 2 : cadrer la démarche et identifier les risques
Étape 1 : fixer le cadre
Avant de lister le moindre risque, posez trois décisions. D'abord, le périmètre : toute l'entreprise, une filiale, un projet ou un processus. Ensuite, les objectifs de référence, car un risque n'existe que par rapport à un objectif : croissance du chiffre d'affaires, continuité de la production, conformité, réputation. Enfin, les échelles de cotation, qui doivent être définies avant les ateliers, faute de quoi chacun notera selon sa propre perception. Désignez aussi un sponsor au niveau de la direction générale et un coordinateur, souvent le responsable des risques ou du contrôle interne.
Étape 2 : l'identification des risques
L'identification combine plusieurs sources pour ne rien laisser dans l'angle mort :
- des entretiens avec les membres du comité de direction et les responsables de processus ;
- des ateliers transverses, où la confrontation des points de vue fait émerger des risques que personne n'aurait cités seul ;
- l'analyse des incidents passés, des rapports d'audit et des lettres d'inspection ;
- une veille sur l'environnement externe : réglementation, change, approvisionnement, concurrence, cybersécurité.
Chaque risque doit être formulé avec précision, sous la forme « cause, événement, conséquence ». « Risque fournisseur » ne dit rien ; « rupture d'approvisionnement en matière première importée, due à la dépendance à un fournisseur unique, entraînant un arrêt de la ligne de production » permet d'agir. Regroupez ensuite les risques par familles (stratégiques, opérationnels, financiers, conformité, réputation) dans un référentiel unique.
3. Étapes 3 et 4 : coter les risques et évaluer la maîtrise
Étape 3 : la cotation du risque brut
La cotation consiste à évaluer chaque risque selon deux critères : sa probabilité d'occurrence et son impact. Une échelle en quatre niveaux évite la tentation de la note médiane. L'impact doit être décrit sur plusieurs dimensions, financière, opérationnelle, réglementaire et réputationnelle, avec des seuils adaptés à la taille de l'entreprise.
| Niveau | Probabilité | Impact financier (exemple PME) |
|---|---|---|
| 1 – Faible | Moins d'une fois tous les 10 ans | Perte négligeable, absorbée sans difficulté |
| 2 – Modéré | Une fois tous les 3 à 10 ans | Perte réduisant sensiblement le résultat |
| 3 – Élevé | Une fois tous les 1 à 3 ans | Perte supprimant le résultat annuel |
| 4 – Critique | Plusieurs fois par an | Perte menaçant la trésorerie ou la pérennité |
Le produit probabilité × impact donne la criticité du risque brut, c'est-à-dire avant prise en compte des mesures de maîtrise.
Prenons l'exemple d'un distributeur algérien dépendant d'intrants importés : une hausse brutale des délais de dédouanement peut être jugée « élevée » en probabilité et « critique » en impact, soit une criticité de 12 sur 16. Ce chiffre n'a de valeur que s'il résulte d'un consensus argumenté entre les directions achats, finances et commerciale, et non de l'opinion d'un seul expert.
Étape 4 : évaluer le dispositif de maîtrise
Pour chaque risque majeur, recensez les contrôles existants : procédures, séparation des tâches, validations, assurances, plans de continuité. Évaluez ensuite leur efficacité réelle, pas leur existence sur le papier. Une procédure d'achat non appliquée ne réduit aucun risque. Cette évaluation débouche sur le risque net, ou résiduel. Dans nos missions, c'est souvent l'étape la plus révélatrice : l'écart entre la maîtrise déclarée et la maîtrise constatée est fréquemment important, notamment dans les entreprises en forte croissance.
4. Étapes 5 et 6 : hiérarchiser les risques et bâtir le plan d'action
Étape 5 : représenter et hiérarchiser
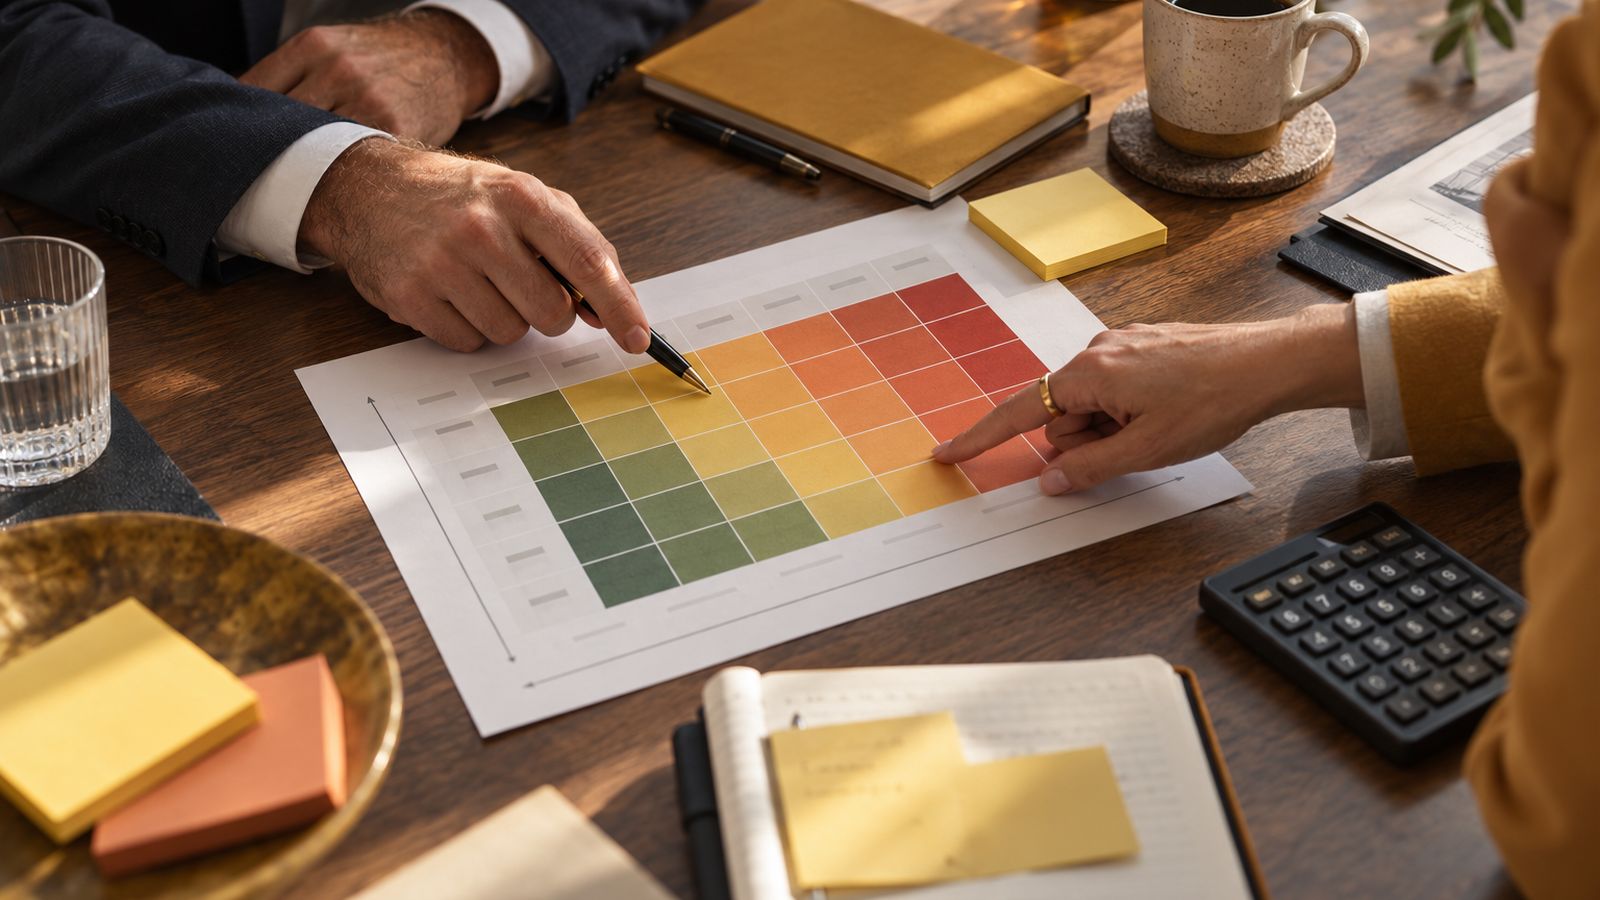
Les risques nets sont positionnés sur une matrice probabilité-impact, la fameuse « heat map », en zones verte, orange et rouge. Cette représentation sert d'abord à la discussion : pourquoi tel risque est-il jugé critique par la direction financière et modéré par la direction commerciale ? La hiérarchisation finale doit être validée par la direction générale, qui confronte les résultats à l'appétence au risque fixée par le conseil. Pour le conseil, une page suffit : le top 10 des risques majeurs, leur évolution et les responsables.
Étape 6 : le plan d'action
Pour chaque risque au-delà du seuil acceptable, choisissez une stratégie de traitement :
- réduire : renforcer les contrôles, diversifier les fournisseurs, former les équipes ;
- transférer : assurance, clauses contractuelles, sous-traitance encadrée ;
- éviter : renoncer à une activité, un marché ou un partenaire trop risqué ;
- accepter : décision formelle et documentée, réservée aux risques compatibles avec l'appétence.
Chaque action reçoit un responsable nommément désigné, une échéance, un budget et un indicateur d'achèvement. Un plan d'action sans responsable est une liste de souhaits.
5. Étape 7 : suivre, mettre à jour et faire vivre la cartographie
Le suivi par les indicateurs
Les risques majeurs sont associés à des indicateurs clés de risque (KRI) avec des seuils d'alerte : taux de dépendance au premier client, délai moyen de recouvrement, nombre d'incidents informatiques, taux de rotation du personnel clé. Ces indicateurs, suivis trimestriellement en comité de direction, transforment la cartographie en tableau de bord. Une revue complète a lieu au moins une fois par an, avec une restitution au conseil d'administration ou au comité d'audit, et dès qu'un événement significatif survient : incident, acquisition, nouvelle activité ou réforme réglementaire.
Adapter l'effort à la taille de l'entreprise
Une PME peut démarrer avec une vingtaine de risques, deux ateliers et un tableur, revus deux fois par an. Un groupe structuré déclinera une cartographie par filiale et par direction, consolidée au niveau du siège, et l'intégrera à un dispositif global de gestion des risques.
Les erreurs les plus fréquentes
- Copier une liste de risques générique, sans lien avec les objectifs de l'entreprise ;
- Confier l'exercice à un seul service, sans implication des opérationnels ;
- Confondre risque brut et risque net, et surestimer l'efficacité des contrôles ;
- Multiplier les risques, au point de rendre la hiérarchisation illisible ;
- Produire une cartographie puis ne jamais la mettre à jour.
Dans le Golfe comme en Europe, nous avons constaté que les cartographies les plus utiles ne sont pas les plus détaillées, mais celles dont la direction se sert réellement pour arbitrer ses décisions d'investissement, de recrutement et de développement.
Conclusion : faire de la cartographie des risques un outil de pilotage
La cartographie des risques n'est pas une obligation formelle à cocher, mais un instrument de lucidité pour le dirigeant. Cadrage, identification, cotation, évaluation de la maîtrise, hiérarchisation, plan d'action et suivi : ces sept étapes donnent une vision partagée de ce qui menace vraiment les objectifs de l'entreprise. Dans un environnement algérien où partenaires, financeurs et superviseurs attendent des preuves, une cartographie vivante, revue régulièrement et portée par la direction générale, constitue un avantage concret. Commencez simple, impliquez vos équipes, et laissez l'outil mûrir au fil des revues.
FAQ : cartographie des risques
Combien de temps faut-il pour réaliser une cartographie des risques ?
Pour une PME, une première cartographie des risques peut être réalisée en quatre à six semaines, à raison de quelques ateliers et entretiens. Pour un groupe multi-activités ou une banque, comptez plutôt deux à quatre mois, car il faut couvrir plusieurs directions, consolider les résultats et harmoniser les échelles. L'essentiel n'est pas la vitesse, mais l'appropriation par la direction et les responsables opérationnels.
Quelle différence entre risque brut et risque net ?
Le risque brut, ou inhérent, est évalué avant prise en compte des mesures de maîtrise : c'est l'exposition « naturelle » de l'activité. Le risque net, ou résiduel, intègre l'efficacité réelle des contrôles en place. L'écart entre les deux mesure la valeur du dispositif de contrôle interne. Un risque net encore supérieur à l'appétence de l'entreprise appelle un plan d'action prioritaire.
La cartographie des risques est-elle obligatoire en Algérie ?
Aucun texte n'impose une cartographie sous ce nom à toutes les entreprises. Les banques et établissements financiers doivent toutefois disposer d'un contrôle interne et de systèmes de mesure des risques conformes au règlement n° 11-08, et les assujettis à la loi n° 05-01 modifiée doivent évaluer leurs risques de blanchiment. Pour les autres entreprises, c'est une bonne pratique attendue par les partenaires et financeurs.
À quelle fréquence faut-il mettre à jour la cartographie ?
Une revue complète annuelle est la norme, avec une présentation au conseil d'administration ou au comité d'audit. Entre deux revues, les risques majeurs sont suivis trimestriellement à l'aide d'indicateurs. Une mise à jour ponctuelle s'impose aussi après un incident significatif, une acquisition, le lancement d'une nouvelle activité ou un changement réglementaire important.
Faut-il un logiciel pour réaliser une cartographie des risques ?
Non, pas pour commencer. Un tableur bien structuré, avec un référentiel des risques, des échelles de cotation claires et un suivi des plans d'action, suffit à la plupart des PME. Un logiciel de gestion des risques devient utile lorsque le nombre de risques, d'entités et de contributeurs augmente, ou lorsqu'il faut relier la cartographie aux incidents, aux contrôles et aux audits.

Près de 20 ans d'expérience internationale en conformité réglementaire, risques et gouvernance (EY à Luxembourg, San Francisco et Londres ; directeur Regulatory & Compliance Services chez KPMG Moyen-Orient). Coach certifié, formateur et enseignant-chercheur.